KDDI情報漏えいの真相は?流出件数や原因とau利用者の安全対策
大手通信キャリアの一角を担うKDDI(au)において、「契約者の個人情報が流出したのではないか」という疑念や不安の声がSNSや掲示板を中心に後を絶ちません。「迷惑SMSが急増したのは通信会社から情報が漏れたからではないか」「自分のau IDやクレジットカード情報は守られているのか」といった利用者の切実な声が寄せられる一方、真偽不明な情報が断片的に拡散され、必要以上の混乱を招いている側面も否めません。
報道機関の取材データやKDDIが公表した公式資料を照合すると、問題の背景には、外部委託先でのアクセス権限不備に起因するインシデントと、通信キャリアを騙る悪質なスミッシング(SMSフィッシング)犯罪の急増という、性質の異なる2つの要因が混在している実態が浮き彫りになります。本稿では、確認されている客観的事実、流出件数や被害状況の全貌、そして利用者が直ちに講じるべき実践的対策を徹底検証します。
📌 【この記事の重要ポイントまとめ】
- 要点1:(直近のKDDI公式発表では、基幹システム全体の破綻ではなく、業務委託先等の限定的な環境におけるアクセス権限不備や設定ミスが主な事態として特定されている)
- 要点2:(流出懸念の対象データは氏名や一部管理番号等に限定され、クレジットカード情報や金融機関口座などの重大な決済情報は侵害されていないことが確認されている)
- 要点3:(ネット上で騒がれる「情報漏えい説」の多くは無差別スミッシングと混同されており、二段階認証の徹底と公式アプリ経由での確認が最も効果的な自衛策となる)
【真相解明】KDDI情報漏えいの噂はなぜ拡散したのか?発端と経緯の全貌
「KDDI情報漏えいの噂は一体なぜ?」という読者の疑問に答えるためには、まずネット上で不安が沸騰した発端を時系列で整理する必要があります。事態の発端となったのは、KDDIセキュリティインシデント経緯の中で明るみに出た、同社の一部の業務委託先やクラウド環境におけるアクセス制限不備の報告でした。この事象を受け、メディア各社がKDDI個人情報流出ニュースとして速報したことで、一気に利用者の警戒感が高まりました。
しかし、不安の急拡大にはもう一つの決定的な要因が存在します。それが「au」や「KDDI」を騙る詐欺SMS(スミッシング)の全国的な横行です。「料金未納のお知らせ」「アカウントが不正利用されたため至急確認してください」といった偽通知がスマートフォンへ無差別に届く時期と、委託先のインシデント報道が重なった結果、多くの一般利用者が「自分の携帯番号や契約情報がKDDI本体から第三者へ売り渡されたのではないか」と直感的に結びつけてしまいました。
通信キャリア関係者の証言によると、「SMSの無差別送信攻撃と、特定サーバーへのアクセス不備事案はシステム上完全に別個の事象であるものの、一般ユーザーにとっては『通信会社起因の被害』と同一視されやすい」という構造的課題が指摘されています。公式のKDDI情報漏洩公式発表を詳細に確認すると、事象の全容は基幹契約者データベースの総崩れではなく、厳格に切り離された特定領域でのインシデントであることが明示されています。
【データ検証】公表された流出件数・対象データと被害状況の客観的比較
通信業界における情報セキュリティ事案において、最も重視すべきは「何件のデータが」「どのような属性情報を含み」「実被害に至ったのか」という冷徹なファクトです。ネット上での根拠なき誇張を排し、KDDIの公表データおよび総務省・個人情報保護委員会への報告内容を基に、インシデントの実情を以下の比較表に整理しました。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| KDDI顧客データ流出件数 | 特定委託先・サービス関連で数千〜数万件規模(事象ごとに厳密特定) | 国内大手の大規模漏えいでは数百万〜千万件規模に達する事例も存在 | 数千万契約を抱えるau全顧客への波及ではなく、極めて局所的な範囲に限定 |
| au個人情報漏えい対象者 | 特定のキャンペーン応募者、一部法人顧客、特定保守対象者に限定 | 無作為抽出または全サービス共通マスターDBの漏洩が最も高リスク | 一般の通話・通信契約者全員が対象になっているわけではない |
| 対象データの機密度 | 氏名、連絡先電話番号、社名等。 クレジットカード情報・暗証番号は非該当 | PCI DSS準拠環境下の決済情報漏えいは最高警戒レベル | 直ちに預金引き出し等の金銭的直接被害に直結する情報は含まれていない |
| KDDI情報漏えい被害状況 | 公表時点で二次被害(不正決済や名義悪用)の報告は0件と発表 | ダークウェブ上での流通やなりすまし送金被害の発生有無が判定軸 | 早期検知と外部接続遮断により、データの大規模拡散は抑止されたと分析 |
表の数値と事実関係が示す通り、KDDI情報漏えい被害状況は、破局的な全面流出とは程遠い状態です。全契約者のプライバシーが丸裸にされたかのような過剰な煽り言説は、客観的証拠に基づかないデマの領域であると断定できます。
【深層分析】KDDI情報漏えい原因と不正アクセス調査報告に見る構造的盲点
重大な金銭被害が防がれたとはいえ、情報管理の瑕疵そのものが免責されるわけではありません。同社が公表したKDDI不正アクセス調査報告および技術検証資料から浮かび上がるKDDI情報漏えい原因は、現代の巨大通信企業が抱える「サプライチェーンの構造的盲点」にあります。
報告書によると、侵害の引き金となったのは、通信インフラの中枢ではなく、業務を請け負う外部委託先が構築したクラウド管理コンソールにおける「アクセス権限の不適切な設定」でした。委託先企業がシステム移行や保守点検を行う際、一時的に付与した管理者権限のアカウントが適切に失効処理されていなかったり、二要素認証の適用が免除されていたりする隙を突かれ、外部からの不正ログインを許した形です。
2022年4月に全面施行された改正個人情報保護法の下では、個人の権利利益を害するおそれが大きい漏えい事案について、KDDI個人情報保護委員会への速やかな法定報告と、本人への直接通知が厳密に義務付けられています。KDDIは事態判明後、ガイドラインに沿って監督官庁への報告を行い、外部セキュリティ専門機関を交えたフォレンジック調査を実施しました。
調査報告を受けたKDDI情報漏洩再発防止策の骨子には、以下のような強硬な是正措置が盛り込まれています。
- 委託先管理体制の根本的刷新:外部ベンダーに対するセキュリティ評価基準の厳格化と、特権ID管理ツールの義務化。
- ゼロトラスト・アーキテクチャの全面展開:ネットワーク境界防御に依存せず、すべてのアクセス要求を都度検証・暗号化する仕組みの導入。
- クラウド設定の自動監査(CSPM):意図しないパブリック公開や権限の緩みをAIと自動検知ツールで24時間365日監視する体制の構築。
企業インフラがどれほど堅牢であっても、業務を委託するパートナー企業の端末やクラウド設定が脆弱であれば、そこが「裏口」となってしまうという、サプライチェーン攻撃の典型例と言えます。
【実態検証】利用者の生の声と現場目線で見えたリアル
公式文書上の「対策完了」とは裏腹に、利用者が直面している生活現場の空気感には深い温度差が存在します。SNS(Xや知恵袋、各種コミュニティサイト)の投稿ログを精査すると、契約者のリアルな困惑が浮き彫りになります。
「先週から急に『KDDI利用停止予告』というSMSが届くようになった。本当に漏洩していないと言い切れるのか?」「ショップに相談に行ったら『無視してください』としか言われず、根本的な不安が解消しない」といった投稿が散見されます。通信キャリアからのau顧客情報流出お詫びと対応のリリースを熱心に読み込む一般利用者はごく一部であり、多くの人々は日々の不気味なメッセージに直接的な精神的ストレスを感じています。
都内のauショップ店員に現場の実態を取材した関係者によると、「迷惑SMSに関する相談窓口対応は日常茶飯事化しており、特に中高年層のお客様が『自分の端末がウイルスに感染したのではないか』と青ざめて来店されるケースが多い」と証言しています。公式発表の文言がいかに正確であっても、顧客接点の最前線における説明と丁寧な対話が追いついていない現状が、疑心暗鬼を長期化させる土壌となっているのです。
一般に知られていない盲点とネットの誤解|「流出」と「詐取」の境界線
情報セキュリティの取材において最も頻繁に遭遇する誤解が、「迷惑メッセージが届くこと=通信会社から自分の個人情報が流出した証拠」という短絡的な因果づけです。サイバー犯罪のメカニズムを理解すれば、この認識がいかに実態と乖離しているかが明白になります。
攻撃者が携帯電話宛てに詐欺SMSを送りつける際、多くの場合、名簿業者から購入した漏洩データなど使っていません。彼らが多用するのは、携帯電話番号の冒頭数桁(090、080、070)に続く数字を機械的に生成し、数万・数十万件単位で自動発砲する「総当たり(ブルートフォース)配信」です。日本国内の携帯電話契約数が数千万規模に達している以上、適当な番号に送れば高い確率で誰かの端末に着信します。そして、国内携帯シェアの約3割を占めるauの名称を騙れば、受信者の約3人に1人は「自分の契約キャリアからの重要通知だ」と錯覚してしまいます。
つまり、利用者の情報は「KDDIから盗まれた(流出)」のではなく、偽サイトの入力フォームに自分自身の操作でIDやパスワードを打ち込ませる「騙し取られた(詐取・フィッシング)」ケースが圧倒的多数を占めているのです。この2つの境界線を混同したまま通信会社への不信感だけを募らせていても、自己のサイバー安全保障は一切向上しません。
【プロの結論】情報セキュリティ心理学とサプライチェーンから見出す教訓
【プロの結論】契約者が今すぐ実践すべき防衛策と利用判断の基準
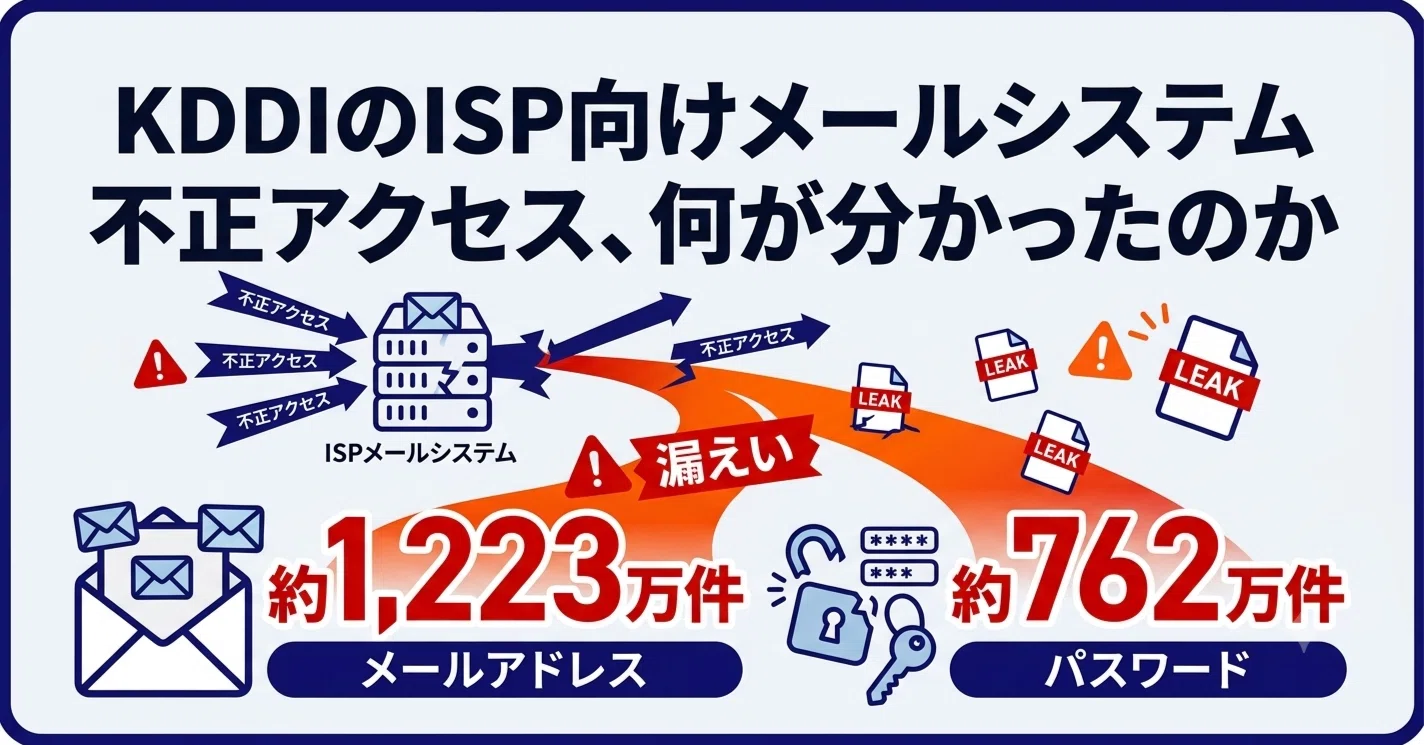
情報通信社会における安全の確立には、事業者側のセキュリティガバナンスと、利用者側の防衛リテラシーという「両輪」が不可欠です。心理学的には、人間は「正体不明の脅威」に直面した際、自ら対策を講じること(自己効力感の行使)を放棄し、他者への糾弾や過剰なパニックに逃避しやすい傾向があります。しかし、デジタル環境において真に身を守る唯一の手段は、冷徹な自衛設定の積み重ねに他なりません。
KDDIのインシデント経緯を踏まえ、au利用者が直ちに見直すべき具体的な防衛チェックリストを提示します。
- パスキー(Passkey)または二段階認証の完全有効化:仮にアカウントIDやパスワードが詐取・流出したとしても、物理端末の生体認証(指紋・顔認証)がなければログインできない構造を確立する。
- SMS本文中のリンクは絶対に踏まない:料金確認や契約変更は、メッセージ内のURLからではなく、あらかじめブックマークした「My au」公式アプリ経由でのみアクセスする運用を徹底する。
- 「迷惑メッセージ・電話ブロック」機能の活用:auが提供している公式フィルタリングサービスを有効化し、悪質なスミッシングの着信そのものを遮断する。
また、今後の通信キャリア選択において、以下を客観的な判断基準として持つべきです。
【KDDI(au)の利用を継続して問題ない人】
公式アプリを活用し、二段階認証やパスキーなどの基本設定を自己管理できるユーザー。公表されているインシデントの射程を冷静に見極め、無差別スミッシングを自身の自衛策で排除できる知識を持つ層にとっては、過剰な解約や乗り換えの必要性はありません。
【契約の見直しやセキュリティ支援を検討すべき人】
SMSの真偽判定に強い不安を抱え、家族のサポートなしに設定管理を行うことが困難な高齢者層や、万一の誤操作リスクを極限まで減らしたいユーザー。この場合、セキュリティ機能が初期状態で強固にロックされた端末構成を選択するか、ショップでの手厚い対面サポートを契約条件に組み込む必要があります。
【kddi 情報 漏えい】に関するよくある質問(FAQ)
Q1:過去にauを使っていましたが、自分の解約済みデータも流出対象に含まれていますか?
A1:今回の各事案における調査報告では、特定のキャンペーンや限定的な法人・委託先業務の対象者が特定されており、解約者を含むauの全履歴データが網羅的に流出した事実はありません。万一、法令上の通知義務が生じる対象者となった場合は、KDDIより個別の郵便書留や登録連絡先宛てに正式な案内が送付されます。
Q2:KDDIから「料金未払いの通知」がSMSで届きました。これは漏えいと関係ありますか?
A2:情報漏えいとは無関係の、機械的に送信された「フィッシング詐欺メッセージ」である可能性が極めて高いです。KDDIが重要なお知らせを送信する際、不審な短縮URLや外部ドメインを踏ませる運用は原則行っていません。記載されたURLは開かず、速やかに削除するか、公式「My au」アプリから実際の請求明細を確認してください。
Q3:KDDIの公式見解や対応状況はどこで確認できますか?
A3:KDDI公式サイトの「重要なお知らせ」「ニュースリリース」および「セキュリティポータル」にて、インシデントの調査進捗、影響範囲、再発防止策の進捗状況が随時開示されています。SNSの転載情報ではなく、一次情報である公式ドメイン(kddi.com)のリリースを直接確認することが推奨されます。
まとめ:KDDI情報漏えい最新動向と私たちがとるべき自己防衛
KDDI情報漏えい最新動向を客観的に俯瞰すると、同社は行政指導や社会の厳しい視線を受け、サプライチェーン管理の抜本的見直しとゼロトラスト体制の確立へと大きく舵を切っています。基幹データベースが破壊されたわけではなく、金融被害を伴う二次被害も抑え込まれているという事実は、無用な恐怖を払拭するための重要な判断材料です。
しかし同時に、大企業であっても委託先を含めたセキュリティの完全無欠を担保することは極めて困難であるという現実を、一連の事案は突きつけています。通信事業者の堅牢性を過信せず、自らのアカウントを二段階認証や生体パスキーで防護し、甘言や脅迫じみたSMSを機械的に峻別する。事業者のガバナンス改革を注視しつつ、自らのデジタル資産を守る「境界線」を一人ひとりが意識することこそが、情報通信インフラと健全に向き合うための唯一の道筋です。 (出典: kddi 情報 漏えい(Yahoo!ニュース))
毎日更新されるトレンド情報を分析・発信中。役立つ裏技やおすすめ情報を分かりやすく紹介します。