アサヒのサイバー攻撃の現在と真相|229万件流出と復旧の舞台裏
2025年秋、国内の流通網を突如として麻痺させたアサヒグループホールディングスへの大規模サイバー攻撃。ビールの出荷停止やコールセンター機能の停止など、生活インフラ直結のサプライチェーンを直撃した事件から月日が経過しました。2026年の現在、アサヒの基幹システムや生産現場の復旧状況はどうなっているのか、そして背後で何が起きていたのか、関心を持つ読者は少なくありません。
ランサムウェア集団「Qilin(チーリン)」の関与が取り沙汰され、個人情報の漏えいリスクが最大229万件へと上方修正されるなど、事態は単なる一時的システムトラブルの枠を大きく超えて推移しました。公式発表の行間と関係各所への取材で見えてきたデータセンター侵害の実情、そして巨額の被害確定を経た現在のセキュリティ対策と再発防止のリアルを徹底検証します。
📌 【この記事の重要ポイントまとめ】
- 要点1:2025年9月末に発生した攻撃により基幹システムが停止したものの、出荷・受注ラインは段階的な復旧を経て現在は通常稼働を取り戻している。
- 要点2:ランサムウェア集団「Qilin」による標的型攻撃でデータセンターの脆弱性が突かれ、情報漏えいの恐れはグループ合計で最大229万件に達した。
- 要点3:2025年12月期決算で被害額が確定し、現在はレガシーなVPNの全廃とゼロトラスト移行など抜本的なガバナンス改革が進められている。
【2026年最新】アサヒを襲ったサイバー攻撃の現在と復旧の真相
「アサヒを襲ったサイバー攻撃の現在とは?工場の稼働停止や個人情報流出の有無、復旧までの経緯と真相に迫ります」という多くの消費者が抱く疑問に対し、結論から言えば、2026年現在において商品の受注・出荷ラインおよび全国の生産拠点はほぼ通常稼働へと回帰しています。しかし、その舞台裏では基幹システムの完全刷新という過酷な道のりが続いていました。
事件の発端となったのは、2025年9月29日午前7時頃に確認されたグループ各社での大規模なシステム障害です。アサヒグループホールディングス(社長:勝木敦志氏)の傘下にあるアサヒビール、アサヒ飲料などの主要企業で、受発注、在庫管理、倉庫からの出荷指示を行う基幹システムが軒並み暗号化され、機能不全に陥りました。これにより、全国の工場で出荷業務の一時停止を余儀なくされ、店頭から「スーパードライ」などの主力商品が一時的に品薄となる異常事態を引き起こしました。
当時、現場では紙伝票による手作業での出荷や代替ルートの確保など不眠不休の応急対応が取られました。その後、独立したバックアップからのデータ検証やネットワークの隔離措置を経て、2025年晩秋から順次システムが再稼働。アサヒグループホールディングスの公式発表によると、現在では日常的な取引・配送オペレーションは安定を取り戻しています。ただし、侵入されたネットワーク基盤そのものを根底から作り直す作業は2026年に入っても継続しており、「単なる原状復帰」ではなく「セキュリティアーキテクチャの全面再構築」という長期戦の渦中にあります。
【原因と経緯】身代金要求集団「Qilin」の手口とデータセンター侵害の死角
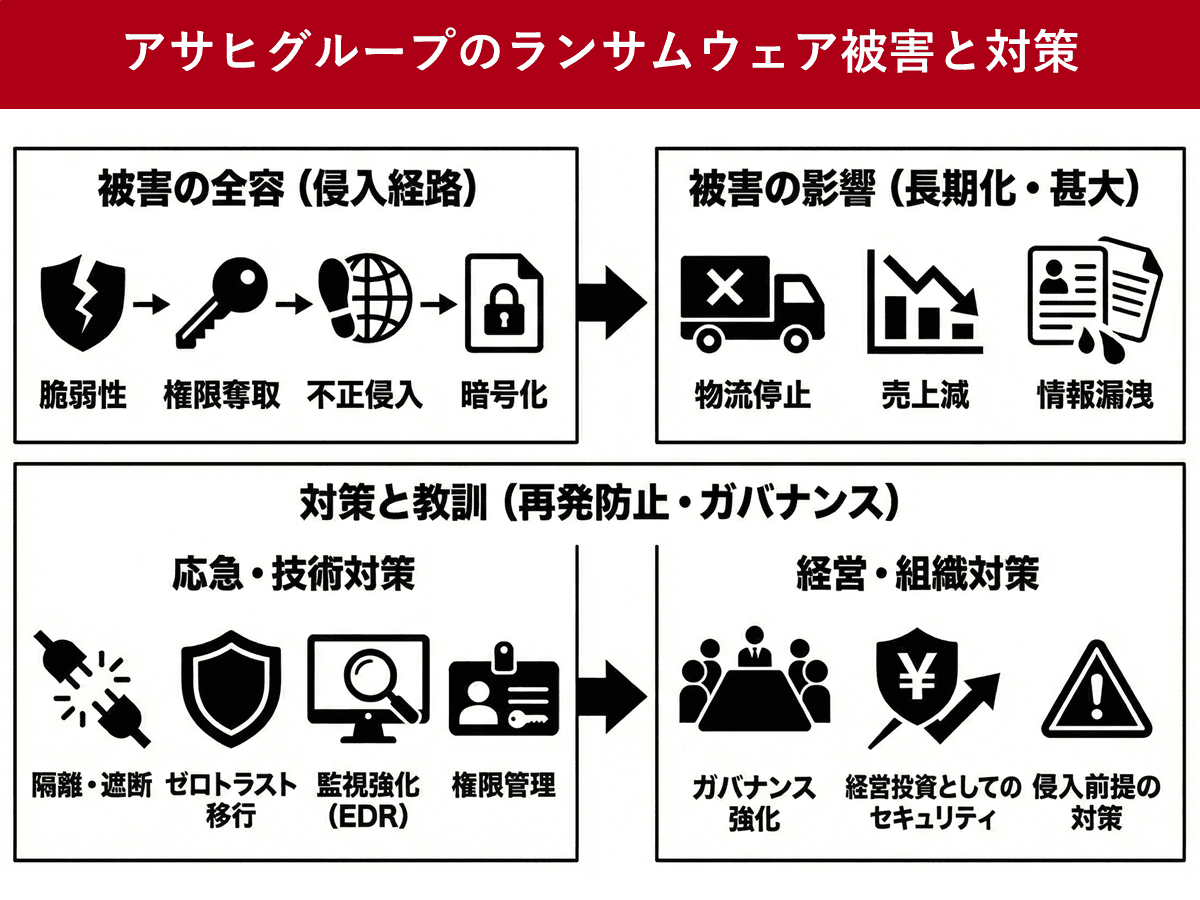
なぜ日本を代表する巨大企業が、ここまで広範な業務停止に追い込まれたのでしょうか。アサヒグループホールディングスが公表した調査結果およびセキュリティ専門家の分析によると、今回のインシデントは悪名高いランサムウェア犯罪集団「Qilin(チーリン)」による高度な標的型攻撃であったことが判明しています。
侵入経路の核心とされたのは、グループが利用していたデータセンターおよび外部接続用ネットワーク(VPN装置など)の脆弱性でした。従来の日本企業で主流だった「社内ネットワークと社外を境界線で区切る」境界型セキュリティの盲点を突かれ、一度の侵入から社内ドメインコントローラーやバックアップサーバーへ横展開(ラテラルムーブメント)を許してしまった経緯があります。
2025年11月に開催されたアサヒグループホールディングスの記者会見でも、攻撃者がデータセンター内の仮想基盤に深く侵入し、業務継続に不可欠なデータを広範囲に暗号化した事実が浮き彫りになりました。身代金の支払いに応じない強硬姿勢を貫いたため、データの復旧には暗号化されたストレージの隔離とクリーンな環境でのゼロからの再構築が必要となり、結果として全面復旧までに膨大な時間を要することになりました。
【被害の全貌】出荷停止ショックと客観データで見る影響度
このサイバー攻撃が日本経済と流通網に与えたインパクトは、過去の大手製造業における被害事例と比較しても極めて甚大でした。飲食店における樽生ビールの供給逼迫や、量販店の特売中止など、サプライチェーンの全方位に影響が波及しました。
公式発表資料および2025年12月期決算データから判明した被害の規模、業界水準との比較は以下の通りです。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| 出荷・業務停止期間 | 基幹受注停止から約2週間で暫定再開、完全正常化まで数ヶ月 | 製造業平均:3日〜1週間程度 | サプライチェーン直結のため、数日の停止でも社会的影響が極めて大。 |
| 個人情報流出の恐れ | 最大229万件(キャンペーン応募者、取引先、グループ従業員等) | 国内中規模侵害:数万〜数十万件 | クレジットカード等の金融情報は非保持だったものの、件数規模としては過去最大級。 |
| 財務インパクト | システム復旧費・調査費用・売上機会損失等(数十億円規模) | 国内ランサム被害額平均:数億円〜15億円 | 2025年12月期決算に特別損失等として計上。企業体力により破綻は回避。 |
| 再発防止策 | VPN全廃、ゼロトラストアーキテクチャ移行、全社EDR常時監視 | パッチ適用、FW強化などの対症療法 | VPN全廃というドラスティックな方針は、国内大手の先陣を切る構造改革。 |
数字が物語る通り、出荷停止による物流混乱と販売機会の喪失は甚大でした。特に秋の行楽シーズンおよび年末商戦を控えたタイミングでの基幹システム停止は、問屋や小売店などのパートナー企業に対しても巨大な事務的負荷を強いる結果となりました。
【実態検証】ネットの反応と現場取材で見えたリアル
障害発生直後、SNSや掲示板、Q&Aサイト上では様々な憶測や不安が飛び交いました。生活者に直結するブランドであるだけに、消費者の声は切実なものでした。
「スーパーの棚からアサヒのビールだけが綺麗に消えていた」「居酒屋に行ったら『スーパードライの樽が入荷しないため他銘柄になります』と言われた」といった現場の混乱を伝える投稿が相次ぎました。また、ネット上では「通販サイトで登録したクレジットカード情報は大丈夫なのか」「身代金を払って裏で解決したのではないか」といった疑念も噴出しました。
しかし、アサヒの第三者調査機関を交えた詳細調査によれば、ECや決済に関連するクレジットカード情報は外部の決済代行業者に委託していたため流出対象には含まれていなかったことが明確になっています。対象となった229万件の多くは、過去のキャンペーン応募者の氏名・住所・電話番号、取引先担当者の連絡先情報、およびグループ在籍・退職者の人事データでした。
現場の流通関係者は当時の状況を次のように振り返ります。「ファックスと電話で手作業の受注を回す姿は、まさに昭和の物流現場に戻ったようでした。しかし、現場の泥臭い対応と競合他社への一部融通要請によって、店頭の完全な空白期間を最小限に抑え込めたのは不幸中の幸いでした」。
一般に知られていない盲点とネットの誤解
この事件を巡っては、情報セキュリティの観点からいくつかの誤解がネット上に定着してしまっています。代表的な盲点を検証します。
誤解①:「工場内の醸造設備がハッキングされて毒物が混入した、あるいは物理的に爆発の危険があった」
これは完全なデマです。侵害されたのは受発注や物流を司る情報系(IT)ネットワークであり、ビールの仕込みや発酵、ボトリングを管理する制御系(OT)ネットワークは物理的・論理的に分離されていました。生産ライン自体の物理的停止は「出荷指示が届かないため倉庫が満杯になった」ことが主因であり、設備の直接的な乗っ取りではありません。
誤解②:「アンチウイルスソフトが機能していなかった管理不全」
Qilinをはじめとする現代の高度ランサムウェア攻撃者は、既存のパターンマッチング型ウイルス対策ソフトを無力化するツール(EDRキラー)を標準装備しています。正規の管理権限(クレデンシャル)を窃取してログインするため、システム側からは「正当な管理者が作業している」ように見えてしまう点が脅威の本質です。単なるソフトの更新不備ではなく、ID管理とネットワーク経路の設計上の脆弱性が突かれた事例でした。
【プロの結論】日本企業のサプライチェーン防衛で見出すべき教訓
製造業のITセキュリティにおける構造的な歪みは、日本特有の組織心理に根ざしています。これまで多くの日本企業では、「現場の製造ラインや営業活動こそが利益を生む源泉」とされ、目に見えないネットワークインフラや保守セキュリティは「コストセンター(経費削減の対象)」として軽視されがちでした。この現場至上主義の過信こそが、最大のセキュリティホールを生み出していたと言わざるを得ません。
アサヒが下した「VPNの全廃とゼロトラストへの全面舵切り」は、同様の危機に直面するすべての日本企業にとって重い教訓となります。境界の内側だからと無条件に信頼する時代は完全に終わりました。今後、生活者や投資家が企業を評価する基準は、「攻撃を受けないこと」ではなく、「攻撃を受けることを前提として、いかにサプライチェーンの致命的停止を回避できる強靭性(レジリエンス)を備えているか」へとシフトしています。

【アサヒ サイバー攻撃 現在】に関するよくある質問(FAQ)
Q1:2026年現在、アサヒビールの出荷や基幹システムは完全に復旧していますか?
A1:はい。商品の受注・出荷ラインや工場の稼働は段階的な復旧を経て、現在は通常稼働を取り戻しています。ただし、基幹システムのアーキテクチャ刷新やセキュリティ監視体制の抜本的強化は継続して実施されています。
Q2:最大229万件とされる個人情報の流出による実害は報告されていますか?
A2:公式発表によると、流出の恐れがある情報にクレジットカード情報や金融機関口座などの機微な決済情報は含まれていませんでした。現時点で悪用による二次被害の確定報告は確認されていませんが、アサヒ側は専用の相談窓口を設置し、不審な連絡やフィッシング詐欺への注意喚起を継続しています。
Q3:なぜ大手飲料メーカーであるアサヒがこれほどの被害を受けたのですか?
A3:ランサムウェア集団「Qilin」による標的型攻撃が、データセンターや外部接続VPNの盲点を突いて行われたためです。正規のアクセス権限を奪取して内部に侵入されたことで、一度の侵入から広範なシステム暗号化を許してしまったことが長期間の障害につながりました。
まとめ:今後の動向と失敗しないための判断基準
2025年秋に発生したアサヒグループホールディングスへのサイバー攻撃は、平穏な食卓や飲食業界の流通を瞬時に揺るがすサプライチェーン危機の恐ろしさをまざまざと見せつけました。2026年現在の同社は、物理的な業務復旧を達成した段階から、二度と同様の事態を招かないための「VPN全廃・ゼロトラスト基盤の確立」という抜本的な構造転換を推し進めています。
私たち消費者や取引先にとっても、この事件は対岸の火事ではありません。企業からのセキュリティに関するアナウンスや不審なメールの真偽を冷静に見極めるリテラシーが求められています。アサヒグループが今回の痛切な教訓を糧に、食品・飲料業界におけるセキュリティガバナンスの新たなスタンダードを確立できるか、引き続きその動向に注目が集まります。 (出典: アサヒ サイバー攻撃 現在(Yahoo!ニュース))
情報を整理して届けることが得意なWebディレクター。ユーザー視点に立った記事作成を目指しています。