ビジネスメール詐欺の罠|なぜ大企業すら億単位の送金で騙されるのか
日常的な業務連絡の文脈に溶け込み、正規のメールスレッドの返信として突如届く「振込先口座変更のご案内」。添付された請求書には社判が押され、文面には普段交わしている担当者ならではの言い回しが再現されている――。こうした極めて精巧な罠により、国内外で億単位の資金を騙し取られる被害が後を絶ちません。かつて不自然な日本語で見破られた迷惑メールとは次元が異なり、サイバー犯罪組織はターゲット企業の業務フローや人間関係を徹底的に調べ上げたうえで、最も無防備な急所を突いてきます。
警察庁や情報処理推進機構(IPA)が警鐘を鳴らし続けるなかでも、強固なセキュリティ投資を行っているはずの大手企業や経理部門のベテラン社員が陥落する事態が続いています。本稿では、狡猾化する犯罪手口のメカニズム、標的型攻撃メールとの決定的な違い、そして組織の送金ミスを未然に防ぐ実効性の高いプロトコルまで、取材データと心理学的背景を交えて徹底的に紐解きます。
📌 【この記事の重要ポイントまとめ】
- 要点1:ビジネスメール詐欺(BEC)はマルウェア添付ではなく「人間心理の隙」と「正規の業務フロー」を悪用するため従来のセキュリティ網を容易にすり抜ける
- 要点2:被害額は1件あたり数千万円から数十億円規模に達し、メールアカウントの乗っ取りや生成AIによる文体模倣で「見分け方」の難易度が極限まで上昇している
- 要点3:電子メールのみに依存した送金承認プロセスを廃止し、電話や別ルート(Out-of-band)での二者確認を義務付ける運用設計こそが最大の防壁となる
【驚愕の実態】なぜ大企業すら騙されるのか?億単位を奪う巧妙な罠の構造
ビジネスメール詐欺(BEC:Business Email Compromise)の恐ろしさは、高度なファイアウォールやウイルス対策ソフトを導入している超一流企業であっても、いとも容易に巨額の資金を詐取されてしまう点にあります。過去の代表的なビジネスメール詐欺 被害事例を振り返るだけでも、日本航空(JAL)が約3億8400万円、トヨタ紡織の欧州子会社が約40億円、日経新聞の米国子会社が約32億円もの資金を騙し取られた事件は、経済界に計り知れない衝撃を与えました。
これらの事件に共通するのは、システムの脆弱性を突かれたのではなく、「業務プロセスの盲点」と「人間の心理」が徹底的にハッキングされたという事実です。事件当時の調査報告書や関係者の手記には、「普段とまったく同じ文脈でメールが届き、誰も疑いを持たなかった」「海外取引の時差と『極秘の事業買収(M&A)』という言葉に思考を停止させられた」という生々しい告白が記録されています。
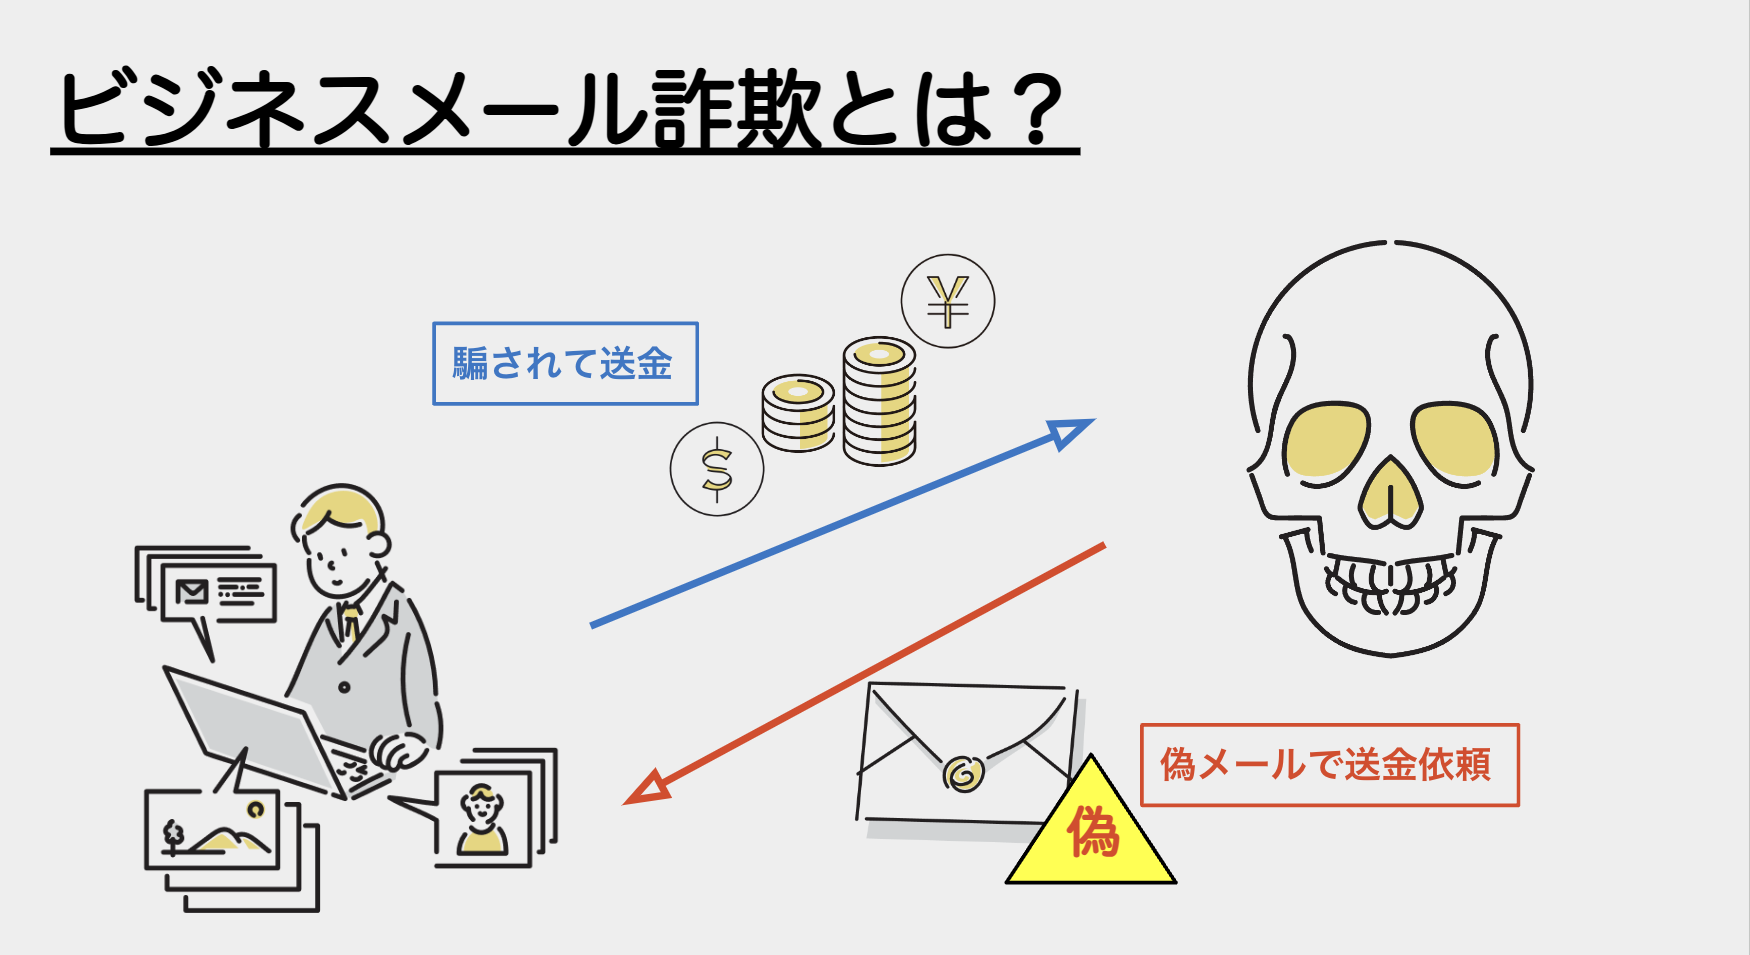
犯罪集団が仕掛けるメールアカウント乗っ取り 経緯を辿ると、その周到さに背筋が凍ります。攻撃者はまず、取引先や委託先企業の従業員に対してフィッシング詐欺などを仕掛け、Microsoft 365やGoogle Workspaceのログイン情報を不正取得します。そしてアカウントに侵入した後、すぐに詐欺メールを送ることはありません。メールボックスの仕分けルールに細工を施し、送受信されるメッセージを攻撃者自身のサーバーへ密かに自動転送させながら、数週間から数カ月間にわたって「潜伏・観察」を続けるのです。
この潜伏期間中に、請求書の発行サイクル、関係者の役職や署名のフォーマット、担当者間の口癖や親密さの度合い、さらには承認権限の所在までを克明に情報収集します。そして、巨額の資金が動く月末の支払い日直前、正規のスレッドに割り込む形で「監査の都合により、今回から指定口座が変更となりました」と偽の請求書を差し替えます。現場の担当者からすれば、「先ほどまで会話していた相手」から自然な文脈で指示が下りてくるため、疑う余地を見出すことすら困難になります。

標的型攻撃メールとの決定的な違いと5つの典型手口
多くの企業において混同されがちなのが、標的型攻撃メール 違いに関する認識です。従来の標的型攻撃メールは、不正なURLリンクを踏ませたり、ウイルス付きの添付ファイル(マクロ付きOfficeファイルやZIPファイルなど)を開かせたりして、社内端末をランサムウェアなどに感染させる技術的侵害を主目的としていました。
対照的に、ビジネスメール詐欺はマルウェアを一切使用しないケースが大多数を占めます。本文は無害なプレーンテキスト、添付ファイルもウイルス検知をすり抜ける精巧なPDF請求書だけで構成されているため、ゲートウェイ型のセキュリティシステムは「正常なビジネス通信」としてパスしてしまいます。IPA(独立行政法人情報処理推進機構)の分析でも、この手法はソーシャルエンジニアリングの極致として位置づけられています。
IPAや米連邦捜査局(FBI)の分類に基づく、代表的なビジネスメール詐欺 手口は以下の5パターンに大別されます。
- 取引先なりすましメール:実在するサプライヤーや協業先の担当者を装い、振込先を攻撃者が管理する口座へ誘導する。
- CEO詐欺 手口:社長や役員など経営幹部を騙り、「極秘の特命案件」として経理担当者へ秘密裏の至急送金を命令する。
- 弁護士・外部専門家なりすまし:法務問題やM&Aを口実に、守秘義務を盾にして周囲への相談を封じ込めながら送金を要求する。
- 社内メールアカウント乗っ取り:実在する社員のアカウントから偽の業務指示を発信し、内部不正に見せかけて送金を実行させる。
- 詐欺の前提となる機密情報詐取:将来的な大規模詐欺の足がかりとして、従業員の個人情報や給与データ、取引先リストを抜き取る。
特に実務上多発しているのが、送金先口座変更 詐欺の手口です。近年では生成AIの急速な進化に伴い、かつてのような不自然な翻訳調の日本語は完全に姿を消しました。過去のメール履歴を学習させた大規模言語モデルによって、文体や挨拶表現まで完璧に再現されたメッセージが生成されるため、文面上の違和感だけで見分けるのは不可能な段階に突入しています。
【データ比較】手口別の被害リスクとセキュリティ脅威の客観的検証
企業が直面しているサイバー脅威の全体像を把握するため、主要な手口ごとの定量的データと組織的リスクを整理しました。FBIのインターネット犯罪苦情センター(IC3)が公表した累計統計によると、世界全体のビジネスメール詐欺 被害額は500億ドル(約7兆5000億円)を優に超えており、サイバー犯罪の中で群を抜いて経済的打撃が大きい手口として定着しています。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| 取引先なりすまし型 (口座変更誘導) | 国内1件あたり被害額:数千万円〜数億円 検知までの潜伏期間:平均30〜90日 | 定期的な請求書支払いや外注費決済のタイミングが狙われる | 被害発生から発覚まで次回の請求日(約1ヶ月後)まで気付けないケースが多く、資金回収率は10%未満と極めて深刻。 |
| CEO詐欺型 (経営層・弁護士偽装) | 1件あたり被害額:1億円〜数十億円規模 要求から着金までの所要時間:数時間〜2日以内 | 「極秘M&A」「金融機関の緊急監査」など至急性が強調される | 組織の階層構造と権威性を逆手に取った心理誘導。現場担当者が上司へ確認しづらい空気を利用する手腕が極めて狡猾。 |
| 一般的な標的型攻撃 (ランサムウェア等) | 身代金要求額:数千万円〜十数億円 インシデント復旧コスト:数億円〜数十億円 | ファイル暗号化や情報流出の脅迫によるシステム停止被害 | 技術的な検知装置(EDRや次世代ファイアウォール)が機能しやすい一方、BECはテキスト中心のため検知網をすり抜けやすい。 |
| 認証情報窃取 (アカウント乗っ取り) | フィッシング成功率:約3〜5% MFA未導入環境での侵害率:80%以上 | クラウドメール(M365等)のログイン情報が標的 | 多要素認証(MFA)の未設定やパスワード使い回しが致命傷に。侵害された正規ドメインからの送信は防御側にとって最大の難関。 |
上表の通り、ビジネスメール詐欺はシステムへの侵入被害にとどまらず、キャッシュがダイレクトに海外のマネーロンダリング網へ吸い上げられるため、企業の屋台骨を揺るがす直接的な財務危機を招きます。
【実態検証】経理現場の生々しい証言と現場目線で見えたリアル
取材班が接触した中堅製造業の経理マネージャー(40代)は、危うく8000万円の誤送金に手をかけそうになった当時の恐怖を次のように振り返ります。
「長年取引のある海外サプライヤーの担当者から、『本社の金融口座統合に伴い、来月分の支払いから振込先を英国支社の別口座へ切り替えてほしい』というメールが届きました。いつも通りの丁寧な英語で、やり取りしていた進行中の案件番号も正確に記載されていました。普段なら電話で確認を入れる規定になっていましたが、その日は四半期末の最終処理日でオフィスは殺気立っており、相手は『本日中に着金確認が取れないと部材の船積みがストップする』と矢継ぎ早に連絡を入れてきたのです。送金承認ボタンを押す直前、たまたまそのサプライヤーの営業部長が別件で来社したため口頭で話題に出し、初めて詐欺だと判明しました。もし確認が数時間遅れていたら、会社は資金繰り破綻に追い込まれていたはずです」
ネット上のコミュニティやSNS、知恵袋などの掲示板でも、現場担当者の苦悩と実態が生々しく語られています。
- 「取引先のメールアドレスのドメインが『.com』ではなく、酷似した『.co-m.com』になっていたが、フォントの都合でスマートフォンの画面ではまったく見分けがつかなかった」
- 「『社長からの極秘指示』として社外弁護士を名乗る人物から電話があり、直後に社長本人の実在するアドレスから『彼と連携して至急送金せよ』とメールが飛んできた。後で調べたら社長のアカウントが乗っ取られていた」
- 「送金先の変更連絡に怪しさを感じてメールに書かれていた電話番号に掛け直したが、なんとその番号自体が詐欺グループのコールセンターに繋がっていた」
こうした実例から浮き彫りになるのは、攻撃側が「現場の締め切り前の焦り」や「上層部の命令に逆らえない企業体質」、そして「メール記載の情報だけで自己完結してしまう確認作業の形骸化」を緻密に突いているという冷徹な現実です。
一般に知られていない盲点とネットの誤解
ビジネスメール詐欺に関して、企業のセキュリティ現場やネット上には危険な思い込みが蔓延しています。代表的な3つの誤解を正すことが、防御体制を再構築するための第一歩となります。
誤解1:「高度なセキュリティ製品を入れていれば検知できる」という過信
EDR(Endpoint Detection and Response)や次世代アンチウイルスは、端末内で不審なプログラムが実行された際に威力を発揮します。しかし、前述の通りビジネスメール詐欺は正規のメールサービスを用いた「文字だけの説得」です。添付される請求書も一般的なPDFファイルであり、ウイルス検知エンジンでは何一つ引っかかりません。「最新のセキュリティを導入しているから我が社は安全」という言説は、BECの現場においては完全に通用しません。
誤解2:「送信元アドレス(From)をしっかり目視確認すれば見破れる」という油断
かつては「1文字だけアルファベットを変えた類似ドメイン(タイポスクワッティング)」が主流でしたが、現在の主流は「正規アカウントそのものの乗っ取り」です。つまり、送信元アドレスは偽物ではなく、本物の取引先のドメインから発信されています。DNS認証(SPF/DKIM/DMARC)すらすべて正規の「PASS」として通過するため、表面的なビジネスメール詐欺 見分け方の知識だけに頼る目視チェックはすでに限界を迎えています。
誤解3:「騙されるのはITリテラシーが低い担当者だけ」という偏見
詐欺グループは、数ヶ月にわたって企業の財務状況や公表資料、役員の出張予定までSNS等を通じて追跡しています。役員が国際線フライトに乗っていて連絡が取れない数時間の間を狙い撃ちにして、「フライト中につき電話に出られない。至急この口座へ振り込め」と指示を飛ばすような高度な作戦を展開します。リテラシーの優劣ではなく、「人間の生理的・組織的制約」をハックしてくるため、単個人の注意力に依存した防御策は必ず破綻します。

被害をゼロにする実践的防壁|BEC対策ガイドラインと組織防衛策
IPAが発行するIPA ビジネスメール詐欺 注意喚起や各種手引書、そして実効性の高いBEC 対策 ガイドラインを統合すると、組織として導入すべき防壁は「テクノロジーによる保護」と「業務プロセスの硬直化(厳格化)」の2層に集約されます。これらを組み合わせたビジネスメール詐欺 対策の確立が不可欠です。
技術面における最低条件は以下の3点です。
- フィッシング耐性のある多要素認証(MFA)の全社徹底:SMSやアプリ通知に依存したMFAは突破される事例が増加しているため、FIDO2に準拠したセキュリティキーやパスキーの導入を推進する。
- メールボックスの転送・仕分けルールの外部監視:攻撃者が潜伏工作として行う「外部アドレスへの自動転送ルールの新規作成」を即時検知し、管理者にアラートを飛ばす監査ログ監視を有効化する。
- 送信ドメイン認証とDMARCポリシーの強化:SPF/DKIMに加え、DMARCのポリシーを「quarantine(隔離)」または「reject(拒否)」まで引き上げ、自社ドメインのなりすましを排除する。
一方、送金ミスを100%遮断するために最も決定打となるのが、運用面における「別経路(Out-of-band)確認の絶対ルール化」です。
取引先から「送金先口座の変更」や「臨時の至急振込」を求める連絡が入った場合、「メールに記載された連絡先には絶対に連絡せず、事前に自社の会計マスターデータベースに登録されている代表電話番号や固定電話へ連絡し、既知の責任者に口頭で事実確認を行う」という鉄則を就業規則レベルで義務付けます。この「メールという通信チャネルから一度物理的に離脱する」という単一の行動規律だけで、ほぼすべての送金先詐欺は無力化できます。
【プロの結論】権威勾配と心理的バウンダリーから見出すべき教訓
ビジネスメール詐欺の深層を社会心理学的な観点から解剖すると、日本の組織社会に根深く存在する「権威勾配(Authority Gradient)」と「同調圧力」が攻撃者に格好の武器を提供していることが分かります。
「社長直々の特命」「極秘案件につき他言無用」と命じられた際、一般の社員が「規定の確認手続きを踏む必要があります」とブレーキをかけられるでしょうか。多くの場合、組織内での評価低下や叱責を恐れるあまり、心理的境界線(バウンダリー)を保てず、正常な批判的思考を停止させてしまいます。犯罪集団はこの「組織のヒエラルキーに内在する沈黙」を完璧に計算して罠を仕掛けています。
経営層がなすべき真の対策とは、高額なITツールを買い与えることではありません。「どれほど緊急を要する社長命令であっても、所定の確認プロセスをスキップして送金した者は懲戒の対象となり、逆に送金を止めて確認を求めた者は組織として高く評価する」という心理的安全性を組織全体に明文化することです。「急がせる連絡ほど、意図的に立ち止まる」という組織文化の醸成こそが、最強のファイヤーウォールとなります。
自社の現状を客観的に見つめ直すための判断基準として、以下のチェックリストを提示します。
- 【早急な体制刷新が求められる組織の条件】:
- 送金先口座の変更手続きが、メールの添付書類と上長の押印だけで完結している
- 役員からの緊急指示であれば、例外的に通常フローを経ずに送金できる特例が存在する
- 取引先の担当者の携帯電話番号やメールアドレスのみを連絡手段として管理している
- 【堅牢な防壁を維持できている組織の条件】:
- 口座変更時は「過去に取引実績のある固定番号への電話口頭確認」がシステム上必須化されている
- いかなる経営幹部の指示であっても、財務部門の二重承認(デュアルコントロール)を経なければ送金できない仕組みが厳格に機能している
- 社内で怪しいメールを報告した従業員を称賛・共有する風通しの良さがある
【ビジネスメール詐欺】に関するよくある質問(FAQ)
Q1:取引先から「口座を変更した」とメールが届いた場合、まず何をすべきですか?
A1:送られたメールへの返信や、メール署名・請求書内に書かれている電話番号への連絡は絶対に行ってはいけません。過去の請求書や公式Webサイト、自社台帳に登録されている正規の固定電話番号へ発信し、長年やり取りのある担当者またはその上長に「口座変更の連絡を発信したか」を口頭で直接確認してください。
Q2:CEO詐欺と一般的なフィッシング詐欺の違いは何ですか?
A2:一般的なフィッシング詐欺が無差別にIDやパスワード、クレジットカード情報を盗み取ろうとするのに対し、CEO詐欺は特定の企業・担当者を狙い撃ちにする標的型の手法です。役員の名を騙り、「社内の権威関係」を利用して直接的に巨額の資金移動を指示する点が大きく異なります。
Q3:もし詐欺口座へ誤って送金してしまった場合、資金を取り戻す方法はありますか?
A3:送金直後であれば極めて稀に組戻し(振込取消)が間に合うケースがありますが、攻撃者は着金と同時に複数の暗号資産や海外口座へ資金を分散・送金するため、数時間経過すると回収は極めて困難になります。誤送金に気づいた瞬間に取引金融機関へ連絡し、直ちに警察庁のサイバー犯罪相談窓口や弁護士へ被害届を提出する初動のスピードが命運を分けます。
まとめ:今後の動向と失敗しないための判断基準
生成AIの爆発的普及により、攻撃者がテキスト文面を精巧に仕立てるコストは限りなくゼロに近づきました。これからの時代、画面越しに見る「美しい日本語」や「見慣れた署名」、さらには「上司の声にそっくりな音声通話(ディープフェイク)」すらも、本人確認の担保にはなり得ません。
問われているのは、ツールの性能ではなく、組織が定めた「ルールを破らない規律」です。効率性やスピードを優先するあまり、確認の手間を省略する文化が社内に残っていれば、どれほど強固なITインフラを構築していても巨額の資産はいとも容易く失われます。メールを過信せず、重要な決定には必ず別ルートの物理的確認を挟む――この極めて泥臭く原理的な防衛ラインを敷徹することこそが、巧妙化するサイバー詐欺から自社を守り抜く唯一の道となります。 (出典: ビジネス メール 詐欺(Yahoo!ニュース))
毎日更新されるトレンド情報を分析・発信中。役立つ裏技やおすすめ情報を分かりやすく紹介します。