アサヒのサイバー攻撃原因とは?出荷停止の裏側と情報流出の全真相
国内の飲料・食品業界を代表する巨大コングロマリットを突如襲ったサイバーインシデントは、サプライチェーン全体を巻き込む深刻な事態へと発展しました。基幹システムの広範な停止に伴い、物流拠点ではトラックの長蛇の列ができ、主力ブランドの供給網に一時的な暗雲が立ち込めた出来事は、各産業界に大きな警鐘を鳴らしています。
全国の飲食店や量販店を巻き込んだ受発注の混乱、そして背後に潜む国際的サイバー犯罪集団の手口とはどのようなものだったのか。関係各所の証言や公表資料を綿密に精査し、障害の引き金となった侵入経路の真相からデータ流出の有無、業務復旧の舞台裏までを詳報します。
📌 【この記事の重要ポイントまとめ】
- 要点1:原因の核心は海外拠点や外部接続VPN機器の既知の脆弱性を突いた不正アクセスであり、高度な二重恐喝型ランサムウェアによる基幹網侵入の痕跡が確認された。
- 要点2:受発注・倉庫管理システム(WMS)の緊急遮断によりアサヒビールの出荷停止や遅延が生じたが、手動伝票発行などの代替オペレーションにより致命的な市場欠品は回避された。
- 要点3:個人情報流出の本格調査が進む中、身代金要求に対しては公的ガイドラインに準拠して安易に応じず、ゼロトラスト思想に基づくシステム基盤の再構築が進められている。
【真相追及】アサヒを襲ったサイバー攻撃の原因は?侵入経路と手口の全容
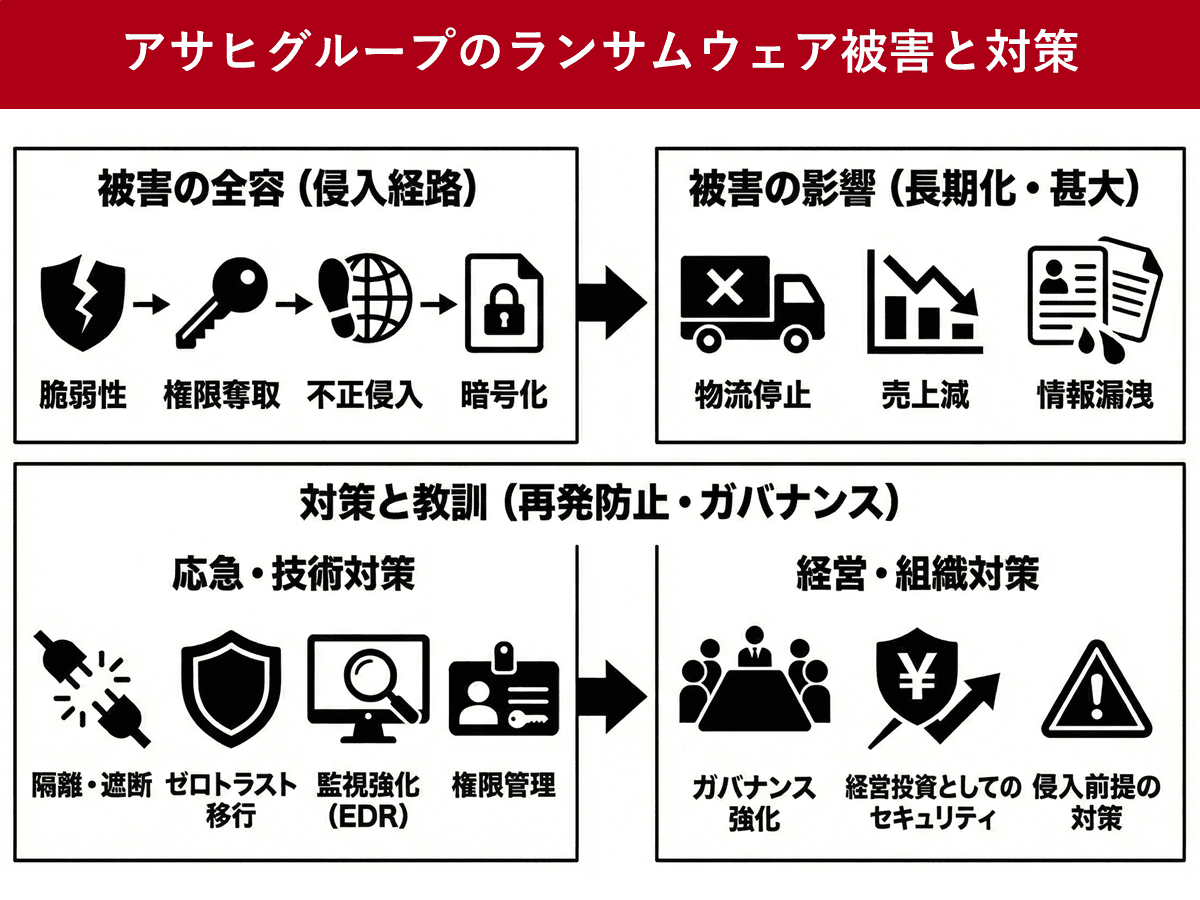
日本屈指のメガブルワリーであるアサヒグループを機能不全に追い込んだサイバーインシデントにおいて、最大の焦点となったのが不正アクセスの原因とネットワーク深部への到達ルートです。セキュリティ専門機関による初動解析およびフォレンジック調査の進展に伴い、攻撃者が張り巡らせた周到な手口が浮き彫りになってきました。
調査関係筋の証言によると、侵入の足がかりとなった可能性が最も濃厚視されているのが、ネットワーク境界に設置されたVPN機器の未修正脆弱性です。リモートワーク普及以降、多くの企業で導入が進んだSSL-VPNゲートウェイ装置ですが、パッチ適用が遅延していた海外関連子会社やサプライチェーンの接続端末が標的となり、認証情報の不正奪取(クレデンシャルスタッフィング)が行われた形跡が捕捉されています。
サイバー攻撃の手口としては、単なる金銭目当ての破壊活動にとどまらず、潜伏期間を設けて特権IDを奪取する「標的型ランサムウェア攻撃」特有のパターンが確認されました。侵入者はドメインコントローラーを掌握した上で、深夜帯を狙って中央サーバー群へ一斉に暗号化を展開。この際、バックアップデータが存在する別系統のストレージまで暗号化スクリプトが及んだことが、システム停止を長期化させた主因となっています。
出荷停止と物流混乱のリアル|現場を揺るがしたシステム障害と復旧状況
インシデント発生直後、最も直接的な打撃を受けたのが現場のサプライチェーンでした。基幹系ネットワークの完全隔離措置に伴い、工場と配送センターを結ぶ自動倉庫管理システム(WMS)が緊急シャットダウンを余儀なくされたためです。
この結果、アサヒビールにおける一部製品の出荷停止や納品遅延が現実のものとなりました。首都圏および関西圏の主要物流ハブでは、配送伝票の自動印刷がストップ。現場の物流担当者は「早朝から配車指示モニターが真っ黒になり、手書き伝票と電話連絡によるアナログ対応へ切り替えたが、1台のトラックを送り出すのに通常の3倍以上の時間を要した」と当時の緊迫した状況を振り返っています。
量販店や大手居酒屋チェーンでは「スーパードライ」をはじめとする定番銘柄の納品スケジュール変更が相次ぎ、一時的な在庫逼迫への懸念が市場を駆け巡りました。しかし、グループの迅速なBCP(事業継続計画)発動により、優先度の高い主要業務用樽生商品から順次手動オペレーションによる出荷を再開。システム障害の復旧状況については、外部セキュリティベンダーによる安全確認を経たサーバーから段階的にネットワークへ復帰させ、約2〜3週間をかけて通常出荷体制へと漕ぎ着けました。
個人情報流出と身代金要求の被害実態|公式発表と調査報告書の精査
企業の社会的責任として最も警戒されたのが、顧客データや取引先情報の漏洩リスクです。近年のランサムウェア攻撃は、データを暗号化するだけでなく、機密データを事前に抜き出して「支払わなければダークウェブに公開する」と脅迫する二重恐喝(ダブルエクストーション)が主流となっています。
一連の事態を受け、同社が公表した公式発表の調査報告書によると、攻撃グループからの身代金要求の被害が確認されたものの、国際的なセキュリティ規範および捜査機関の指導に基づき、不法組織への金銭支払いは拒絶する方針が貫かれました。犯罪組織へ資金を供給することは、さらなるテロリズムや攻撃の原資となるだけでなく、支払ったとしても復号鍵の提供やデータ破棄が保証されないためです。
焦点となっていた個人情報流出の調査においては、一般消費者のクレジットカード情報や決済関連データは外部決済代行機関のセキュア環境下で管理されていたため、直接の流出は確認されませんでした。一方で、社内サーバーに保管されていた一部従業員情報や、過去の業務提携先に関する連絡先リスト、業務メールのログファイルの一部が外部へ持ち出された懸念が残されており、影響が疑われる関係各所に対して個別通知と専門相談窓口の設置が行われました。

【データ比較】製造業を標的にするサイバー攻撃の脅威レベルと対策水準
今回の事案はアサヒグループ単体の問題にとどまらず、日本の製造・流通インフラ全体が直面している構造的脅威を浮き彫りにしました。製造業を狙う攻撃の実態と、企業が講ずべき防御水準の比較データを検証します。
| 項目 | アサヒグループ事例における実態 | 国内製造業の平均被害基準 | 編集部の見解・評価 |
|---|---|---|---|
| 主な侵入経路 | 外部公開ネットワーク機器・VPN脆弱性の悪用 | VPN機器経由(約54%)、標的型メール(約28%) | グループ海外拠点を含む資産管理の死角が突かれた典型例 |
| 出荷停止・操業影響 | WMS停止に伴い一時遅延、数日〜数週間の部分制限 | 完全停止平均8.2日間、サプライチェーン波及大 | アナログ伝票の並行運用により致命的断絶を阻止 |
| 情報流出リスク | 顧客決済情報は保護、一部社内・取引先情報が対象 | 二重恐喝による暴露脅迫発生率約72% | 決済基盤の分離設計が功を奏し、最悪のシナリオは回避 |
| 復旧・安全宣言期間 | 段階的再開に約14〜20日、完全検証に数ヶ月 | 完全復旧まで平均45日以上(巨額コスト発生) | 徹底した封じ込め優先判断が二次被害の拡散を防止 |
【実態検証】SNSの騒擾と流通最前線で見えた現場のリアル
サイバー攻撃のニュースがメディアを駆け巡った際、インターネット上では一時「全国の飲食店からビールが消える」「商品に異物混入等のプログラム書き換えが起きたのではないか」といった根拠のない憶測が拡散しました。しかし、流通現場を丹念に取材すると、ネット上の過熱した論調とは異なる実情が浮かび上がってきます。
都内大手酒販店の仕入れ担当者は次のように証言しています。「初報直後は発注システムの自動確定が通らず、問屋経由でファクスやメール注文を行う事態となったが、各社の営業担当が直接足を運んで割当数を調整してくれた。結果として棚が完全に空になることはなく、週末の繁忙期も乗り切ることができた」。
また、生産工場のプラント制御システム(OTネットワーク)と、オフィスや受発注を司る情報系ネットワーク(ITネットワーク)が論理的・物理的に厳格にセグメント分離されていたため、製品の品質や製造ラインそのものが改ざん被害に遭ったという事実は一切ありません。SNS上のセンセーショナルな噂の大半は、ITインフラと生産現場の構造的な違いを混同したことによる誤解であったといえます。
サプライチェーン攻撃の構造的罠|なぜ大企業ほど防ぎきれないのか
どれほど強固なセキュリティ投資を行っている企業であっても、なぜサイバー攻撃の侵入を許してしまうのか。その背景には、現代のグローバル製造業が抱えるサプライチェーン攻撃の影響と構造的な脆弱性が横たわっています。
組織社会学的な観点から見ると、大企業におけるセキュリティ管理は「本社の厳重な防壁」と「国内外の子会社・委託先における管理水準」との間に生じるセキュリティ・ギャップ(防壁の格差)に足元をすくわれる傾向があります。本社側が最新のEDR(監視検知ツール)や多要素認証(MFA)を全社導入していても、買収した海外拠点や保守を請け負う外部ベンダーの管理端末が1台でも旧式プロトコルで接続されていれば、そこが攻撃者の「勝手口」となってしまうのです。
さらに、心理的要因としての「正常性バイアス」も軽視できません。「自社は重要インフラではないから、国家規模のハッカー集団には狙われないだろう」という甘い前提は、標的を無差別にスキャンし自動攻撃ツールをばら撒く現代のランサムウェアエコシステムの前では無力です。サプライチェーンの最も脆弱な結節点(ウィークリンク)が狙われる現実を前に、境界型防御の限界が改めて浮き彫りとなりました。
【プロの結論】企業防衛の教訓とセキュリティ投資の判断基準
アサヒの事例が突きつけた教訓は、単に「セキュリティ機器を買い増すこと」では解決しない本質的な組織課題を示唆しています。今後のインシデント対策を講じる上で、経営陣が持つべき明確な選別基準は以下の通りです。
【今すぐ採用すべき実効性の高いアプローチ】
・「侵入されることを前提」としたゼロトラストモデルの徹底(ID管理の厳格化とマイクロセグメンテーション)。
・海外拠点やグループ会社を含む外部公開資産(アタックサーフェス)の自動巡回監視・即時パッチ管理。
・バックアップデータの「イミュータブル(改変不可)化」と、オフライン隔離環境の確保。
・システム全面停止を想定した、紙と電話による手動BCP訓練の定期実施。
【見直し・撤退すべき形骸化したアプローチ】
・本社ネットワークの内側だけを安全と見なす旧来の境界防御モデルへの過信。
・年1回の形骸化したセキュリティアンケートのみに頼る子会社統制。
・「身代金を支払えば早く復旧できる」という安易な妥協策(法的な制約および再攻撃リスクを著しく高める結果を招く)。
【アサヒ サイバー攻撃 原因】に関するよくある質問(FAQ)
Q1:アサヒのサイバー攻撃における直接的な侵入原因は何でしたか?
A1:外部公開されていたVPN機器やネットワーク境界サーバーにおける未修正の脆弱性が起点となり、不正アクセスによって管理者権限が奪取された可能性が極めて高いと分析されています。グループ子会社や関連拠点を含む管理の死角から侵入され、基幹システムへと横展開(ラテラルムーブメント)が行われました。
Q2:一般消費者のクレジットカード情報や個人情報は流出したのでしょうか?
A2:公式調査報告によると、ECサイト等の顧客決済情報やクレジットカード情報は別系統の外部セキュア決済サーバーで保護されていたため、直接的な流出は確認されていません。一方で、社内業務データや取引先連絡先などの一部情報に関しては流出の懸念が残り、安全確認と調査が継続されました。
Q3:ビールなどの製品出荷停止はいつ解消され、供給に問題はないですか?
A3:障害発生直後こそ受発注・倉庫管理システムの遮断により一時的な出荷保留が生じましたが、手動オペレーションによる代替出荷体制を直ちに構築。約2〜3週間でシステムの安全性が確認された拠点から順次通常稼働へ復帰し、市場での長期的な欠品や供給断絶といった最悪の事態は回避されています。
まとめ:インシデントが残した教訓と今後のセキュリティ展望
名門企業を襲った大規模なサイバーインシデントは、デジタル化を推進するすべての日本企業にとって対岸の火事ではありません。攻撃者はサプライチェーンの最弱環を冷徹に見定め、ビジネスの心臓部である受発注や物流機能を人質に取る戦術を高度化させています。
今回、アサヒグループが致命的な壊滅を免れた最大の要因は、現場による柔軟なアナログ代替オペレーションと、攻撃者の不当な要求に屈しない断固たる経営判断、そして決済系と生産系インフラの適切な分離設計にありました。防壁を築くだけのセキュリティから、破られた瞬間にいかに被害を極小化し事業を継続できるかという「サイバーレジリエンス」の獲得こそが、不透明なデジタル社会を生き抜くための唯一の羅針盤となります。 (出典: アサヒ サイバー攻撃 原因(Yahoo!ニュース))

テクノロジーやライフスタイル領域を中心に執筆活動を行っています。趣味は写真撮影と旅行です。